
IT ohne eigene IT-Abteilung: Wer ist zuständig und welche Abläufe dein Unternehmen braucht
Montagmorgen ohne IT-Abteilung
Montag, kurz nach acht. Die neue Kollegin im Vertrieb sitzt an ihrem Platz, aber ihr Zugang funktioniert noch nicht. Ein Laptop startet nach dem Update nicht mehr. Und ein Kollege im Homeoffice kommt nicht ins Firmennetz.
Alle drei Fragen landen bei dir. Nicht, weil du dich mit IT am besten auskennst. Sondern weil sonst niemand zuständig ist.
So sieht es in vielen Unternehmen mit 15 bis 50 Mitarbeitenden aus. Die IT ist gewachsen, mit jedem neuen Arbeitsplatz ein Stück. Eine eigene IT-Abteilung gibt es nicht. Die IT läuft nebenbei – bis sie hakt.
Was „IT ohne eigene IT-Abteilung“ bedeutet
IT ohne eigene IT-Abteilung bedeutet: Kein Team im Unternehmen kümmert sich hauptberuflich um Computer, Netzwerk, Microsoft 365 und Datensicherung. Die Aufgaben sind trotzdem da. Sie verteilen sich nur anders.
In der Praxis begegnen uns vor allem vier Modelle:
- Die Geschäftsführung macht es selbst. Das funktioniert, solange das Unternehmen klein ist. Mit jedem neuen Arbeitsplatz frisst es mehr Zeit.
- Ein Kollege macht es nebenbei. Oft jemand mit Technikinteresse, der eigentlich im Vertrieb, in der Buchhaltung oder in der Logistik arbeitet.
- Ein externer Dienstleister wird bei Bedarf gerufen. Er kommt, wenn etwas kaputt ist, und rechnet nach Stunden ab.
- Ein externer Dienstleister betreut laufend. Er überwacht die Systeme, spielt Updates ein und ist fester Ansprechpartner – meist zu einem monatlichen Festpreis. Das nennt man Managed Services, oft ist auch von IT-Outsourcing die Rede.
Keines dieser Modelle ist von sich aus falsch. Probleme entstehen dort, wo nicht geklärt ist, wer was übernimmt.
Das eigentliche Problem: fehlende Abläufe
Die meisten IT-Probleme in Unternehmen ohne IT-Abteilung sind keine Technikprobleme, sondern Ablaufprobleme. Der fehlende Zugang, der Laptop nach dem Update, das Homeoffice ohne Verbindung: Dahinter steckt fast jedes Mal eine Frage, die bisher niemand beantwortet hat.
Typische Lücken sind:
- Keine klare Zuständigkeit. Jeder hilft ein bisschen, niemand fühlt sich verantwortlich. Anfragen gehen per Zuruf, per WhatsApp oder gar nicht.
- Keine Dokumentation. Welche Geräte, Lizenzen und Verträge es gibt, steht nirgends zentral. Das Wissen steckt in einem Kopf.
- Ungeklärte Zugänge. Die Admin-Passwörter für Server, Firewall und Microsoft 365 kennt eine Person. Oder ein Dienstleister, mit dem du schon länger nicht gesprochen hast.
- Kein Ablauf für neue Mitarbeitende. Der erste Arbeitstag beginnt mit Warten statt mit Arbeiten.
- Kein Ablauf für ausscheidende Mitarbeitende. Konten bleiben aktiv, Firmenhandys liegen in Schubladen, Zugriffe auf Kundendaten bestehen weiter.
- Kein Plan für den Notfall. Niemand weiß, wen man anruft, wenn morgens kein Rechner hochfährt.
In unserer Praxis sehen wir häufig, dass die Geschäftsführung im Alltag mit Admin-Rechten arbeitet. Das ist bequem, aber riskant: Öffnet jemand mit diesen Rechten eine gefälschte E-Mail, kann der Schaden gleich das ganze Netzwerk treffen. Das BSI empfiehlt deshalb, Admin-Rechte nur für Verwaltungsaufgaben zu nutzen und auf wenige benannte Personen zu beschränken.
Neue Hardware löst keine dieser Lücken. Ein klarer Ablauf schon.
Du willst wissen, welche dieser Lücken es bei dir gibt? Kostenloses Erstgespräch anfragen
Was es dein Unternehmen kostet
Ungeregelte IT kostet dich vor allem drei Dinge: Arbeitszeit, Handlungsfähigkeit und im schlimmsten Fall Daten.
Ausfallzeit. Wenn ein Server oder Microsoft 365 ausfällt, steht oft das ganze Büro. Wer dann erst herausfinden muss, wer zuständig ist und wo die Zugänge liegen, verliert Stunden. Bei 20 Mitarbeitenden summiert sich jede Stunde Stillstand schnell zu einem spürbaren Betrag.
Abhängigkeit von einer Person. Kennt nur ein Mitarbeiter die Systeme, hängt dein Betrieb an seinem Urlaub, seiner Gesundheit und seiner Kündigung. Ersatz ist schwer zu finden: Laut einer Studie des Digitalverbands Bitkom fehlten im Jahr 2026 in Deutschland rund 79.000 IT-Fachkräfte. 97 Prozent der Unternehmen mit offenen IT-Stellen hatten Probleme, sie zu besetzen.
Sicherheitsrisiken. Nicht gelöschte Konten, fehlende Updates und ungeprüfte Datensicherungen sind häufige Einfallstore. Kleine und mittlere Unternehmen sind dabei kein Nebenschauplatz: Nach dem Lagebericht des Bundesamts für Sicherheit in der Informationstechnik (BSI) von 2025 betrafen rund 80 Prozent der angezeigten Angriffe kleine und mittlere Unternehmen.
Deine Zeit. Jede Stunde, die du mit Updates, Passwörtern und Lizenzen verbringst, fehlt bei Kunden, Mitarbeitenden und Strategie.
Hinzu kommt: Die Verantwortung für einen angemessenen Schutz der Unternehmensdaten liegt bei der Geschäftsführung, auch wenn du die Umsetzung abgibst.
Du willst einschätzen, wie groß diese Risiken bei dir sind? Kostenloses Erstgespräch anfragen
Wer ist für die IT verantwortlich?
Verantwortlich für die IT ist in Unternehmen ohne IT-Abteilung die Geschäftsführung. Du musst die Aufgaben nicht selbst erledigen, aber du entscheidest, wer sie übernimmt, und prüfst, ob sie erledigt werden.
Hilfreich ist eine Trennung in drei Rollen:
- Verantwortlich: entscheidet über Budget, Prioritäten und Regeln. Das bist du oder ein Mitglied der Geschäftsleitung.
- Interner Ansprechpartner: sammelt Anfragen im Haus, kennt die Abläufe und hält Kontakt zum Dienstleister. Das kann eine Büroleitung oder ein technikaffiner Kollege sein. Er muss kein IT-Profi sein.
- Umsetzung: richtet ein, überwacht, aktualisiert und behebt Störungen. Das übernimmt eine interne IT-Kraft, ein externer Dienstleister oder beide gemeinsam.
Die folgende Übersicht kannst du ausdrucken oder an deine Büroleitung weiterleiten. Trag in die letzte Spalte ein, wer es bei dir heute macht.
Diese 6 Abläufe braucht dein Unternehmen
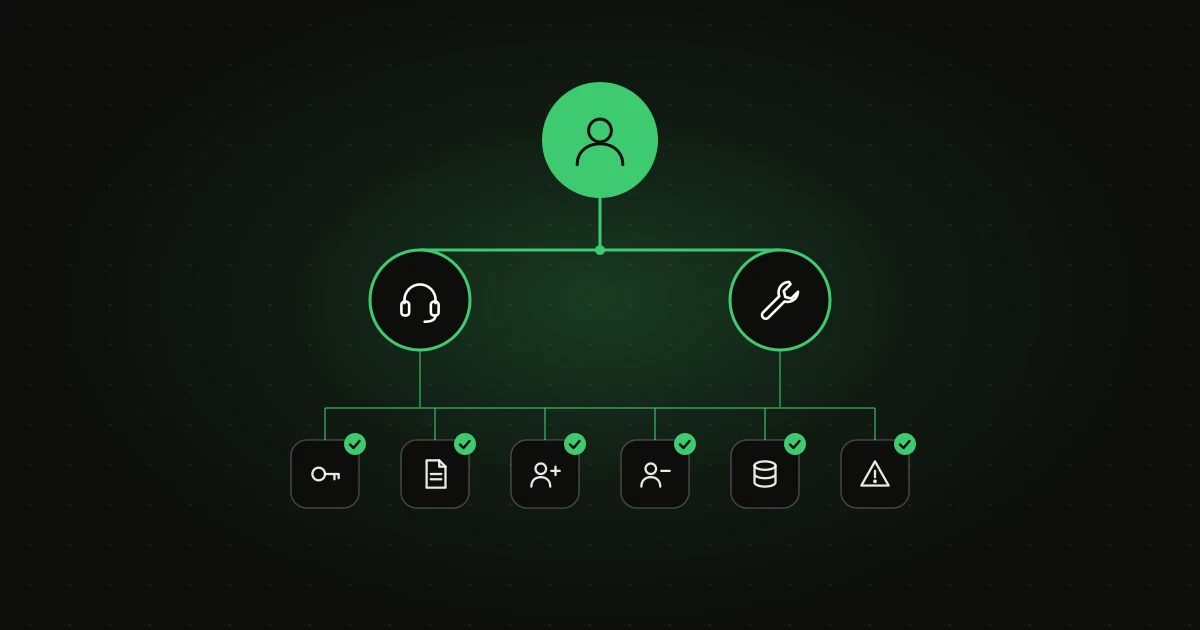
Ein Unternehmen ab etwa 15 Arbeitsplätzen braucht keine IT-Abteilung, aber sechs feste Abläufe. Jeder davon passt auf eine Seite.
1. Ein fester Weg für IT-Anfragen. Alle Mitarbeitenden wissen, wie sie eine Störung melden: per Telefon, Ticket oder E-Mail. Zuruf im Flur gehört nicht dazu. So geht keine Anfrage verloren, und du siehst, wo es öfter hakt.
2. Dokumentation und Zugänge. Eine zentrale Übersicht zeigt alle Geräte, Lizenzen, Verträge und Ansprechpartner. Admin-Rechte haben nur wenige, namentlich benannte Personen – jede mit einem eigenen Konto, ohne geteilte Passwörter und mit einer festen Vertretung. Die Zugangsdaten liegen in einem Passwortmanager, also einem verschlüsselten Speicher für Zugangsdaten. Du als Geschäftsführung arbeitest nicht mit Admin-Rechten, hast aber einen hinterlegten Notfallzugang, den du nur im Ernstfall nutzt.
3. Onboarding. Vor dem ersten Arbeitstag sind Gerät, Konto, E-Mail, Telefon und Zugriffsrechte vorbereitet. Eine Checkliste legt fest, wer was bis wann erledigt.
4. Offboarding. Am letzten Arbeitstag werden Konten gesperrt, Geräte zurückgegeben und Weiterleitungen eingerichtet. Ohne diesen Ablauf bleiben Zugriffe auf Kundendaten oft wochenlang bestehen. Mehr dazu in unserem Artikel über 7 Fehler beim Offboarding.
5. Datensicherung und Notfall. Die Datensicherung läuft automatisch, wird überwacht und regelmäßig testweise zurückgespielt. Ein kurzer Notfallplan sagt, wer im Ernstfall was tut und wen ihr anruft.
6. Laufender Betrieb. Updates, Virenschutz und Überwachung laufen geplant statt nach Gefühl. Ziel ist, dass Probleme auffallen, bevor jemand anrufen muss.
Ein siebter Ablauf wird gerade wichtiger: Regeln für KI-Werkzeuge wie ChatGPT oder Microsoft Copilot. Wer im Team welche Daten in solche Werkzeuge eingeben darf, sollte geklärt sein, bevor es zur Gewohnheit wird.
So gehst du vor: in 5 Schritten zur geordneten IT
Du musst nicht alles auf einmal ordnen. Diese Reihenfolge hat sich bewährt, weil jeder Schritt auf dem vorherigen aufbaut.
- Bestandsaufnahme machen. Erfasse, welche Geräte, Programme, Lizenzen, Verträge und Zugänge es gibt. Ohne diesen Überblick planst du im Blindflug. Bei IT HELD beginnt deshalb jede Betreuung mit einer Infrastrukturanalyse vor Ort.
- Zuständigkeiten festlegen. Benenne, wer verantwortlich ist, wer intern Ansprechpartner ist und wer umsetzt. Nutze dafür die Übersicht oben. Schreib die Namen auf und sag es dem Team.
- Zugänge sichern. Sammle alle Admin-Zugänge an einem geschützten Ort. Prüfe, ob ehemalige Mitarbeitende oder frühere Dienstleister noch Zugriff haben, und sperre ihn.
- Abläufe aufschreiben. Starte mit Onboarding, Offboarding und Notfall. Eine Seite pro Ablauf reicht. Wichtig ist, dass jeder weiß, wo sie liegt.
- Betreuungsmodell wählen. Entscheide, was intern bleibt und was ein Dienstleister laufend übernimmt. Lege fest, wie schnell Störungen bearbeitet werden müssen, und prüfe die Regelung einmal im Jahr.
Erst danach lohnt der Blick auf Technik: neue Geräte, eine bessere Firewall, ein anderes Backup. Dann weißt du, was du wirklich brauchst.
Interne IT, externe IT-Betreuung oder beides?
Welches Modell zu dir passt, hängt weniger von der Größe ab als davon, wie viel IT-Wissen im Haus ist und wie stark dein Betrieb von der IT abhängt.
Interne IT und externer Dienstleister sind keine Konkurrenz. Interne Mitarbeitende kennen die Abläufe und Menschen im Haus. Ein Dienstleister bringt Standards, Vertretung und Erfahrung aus vielen Unternehmen. Zusammen decken sie mehr ab als jede Seite allein.
Was die einzelnen Modelle kosten und wie du Angebote vergleichst, liest du in unserem Artikel Was kostet IT-Betreuung?
Das Ergebnis: So sieht geordnete IT aus
Wenn die Abläufe stehen, sieht derselbe Montagmorgen anders aus. Die neue Kollegin meldet sich an und arbeitet. Ihr Zugang war am Freitag fertig, weil die Checkliste es so vorsieht.
Das fehlerhafte Update fällt in der Überwachung auf, bevor jemand anruft. Die Störung ist schon als Ticket beim Dienstleister. Und wenn doch etwas klemmt, wissen alle, wen sie anrufen – nicht dich.
Konkret heißt das:
- Für jede IT-Aufgabe steht ein Name fest.
- Zugänge und Dokumentation liegen an einem Ort, auf den du im Notfall zugreifen kannst.
- Neue und ausscheidende Mitarbeitende laufen nach Checkliste.
- Datensicherung und Updates werden überwacht und geprüft.
- Die IT-Kosten sind planbar statt eine Überraschung auf jeder Rechnung.
Das senkt das Risiko für Ausfälle und Datenverlust deutlich. Und es gibt dir Zeit für das, wofür du eigentlich da bist.
Das solltest du klären
- Wer ist bei uns für die IT verantwortlich, wer ist Ansprechpartner, wer setzt um?
- Wer hat heute Zugriff auf die Admin-Zugänge – und komme ich im Notfall selbst heran?
- Gibt es schriftliche Abläufe für neue Mitarbeitende, ausscheidende Mitarbeitende und den Notfall?